Napadi potpomognuti blockchainom porasli su pet puta
- Objavljeno u Novosti
Američka tehnološka tvrtka Chainalysis, specijalizirana za analizu blockchaina i kriptovaluta, objavila je da su cyberkriminalci i državni hakerski timovi pronašli novi način za skrivanje infrastrukture svojih napada. Umjesto servera koje je moguće ugasiti, naredbe za malware sve češće zapisuju izravno u blockchain.
Prema novom istraživanju, hakeri koriste javne blockchain mreže kao svojevrsne „mrtve pretince” za malware, odnosno mjesto na kojem mogu ostaviti naredbe i podatke koje će kasnije pročitati zaražena računala.
Za razliku od klasičnog Command-and-Control servera, koji policija ili sigurnosni stručnjaci mogu ugasiti, blockchain transakcije i podaci zapisani u pametnim ugovorima ostaju dostupni. Napadač tako može promijeniti svoju infrastrukturu, a zaražena računala novu adresu ili naredbu ponovno pročitati iz blockchaina.
Glavna prednost nije veća destruktivnost napada, već njegova dugotrajnost. Domena može biti zaplijenjena, server ugašen, a malware uklonjen s neke platforme, no podatak zapisan u javnom blockchainu ostaje.
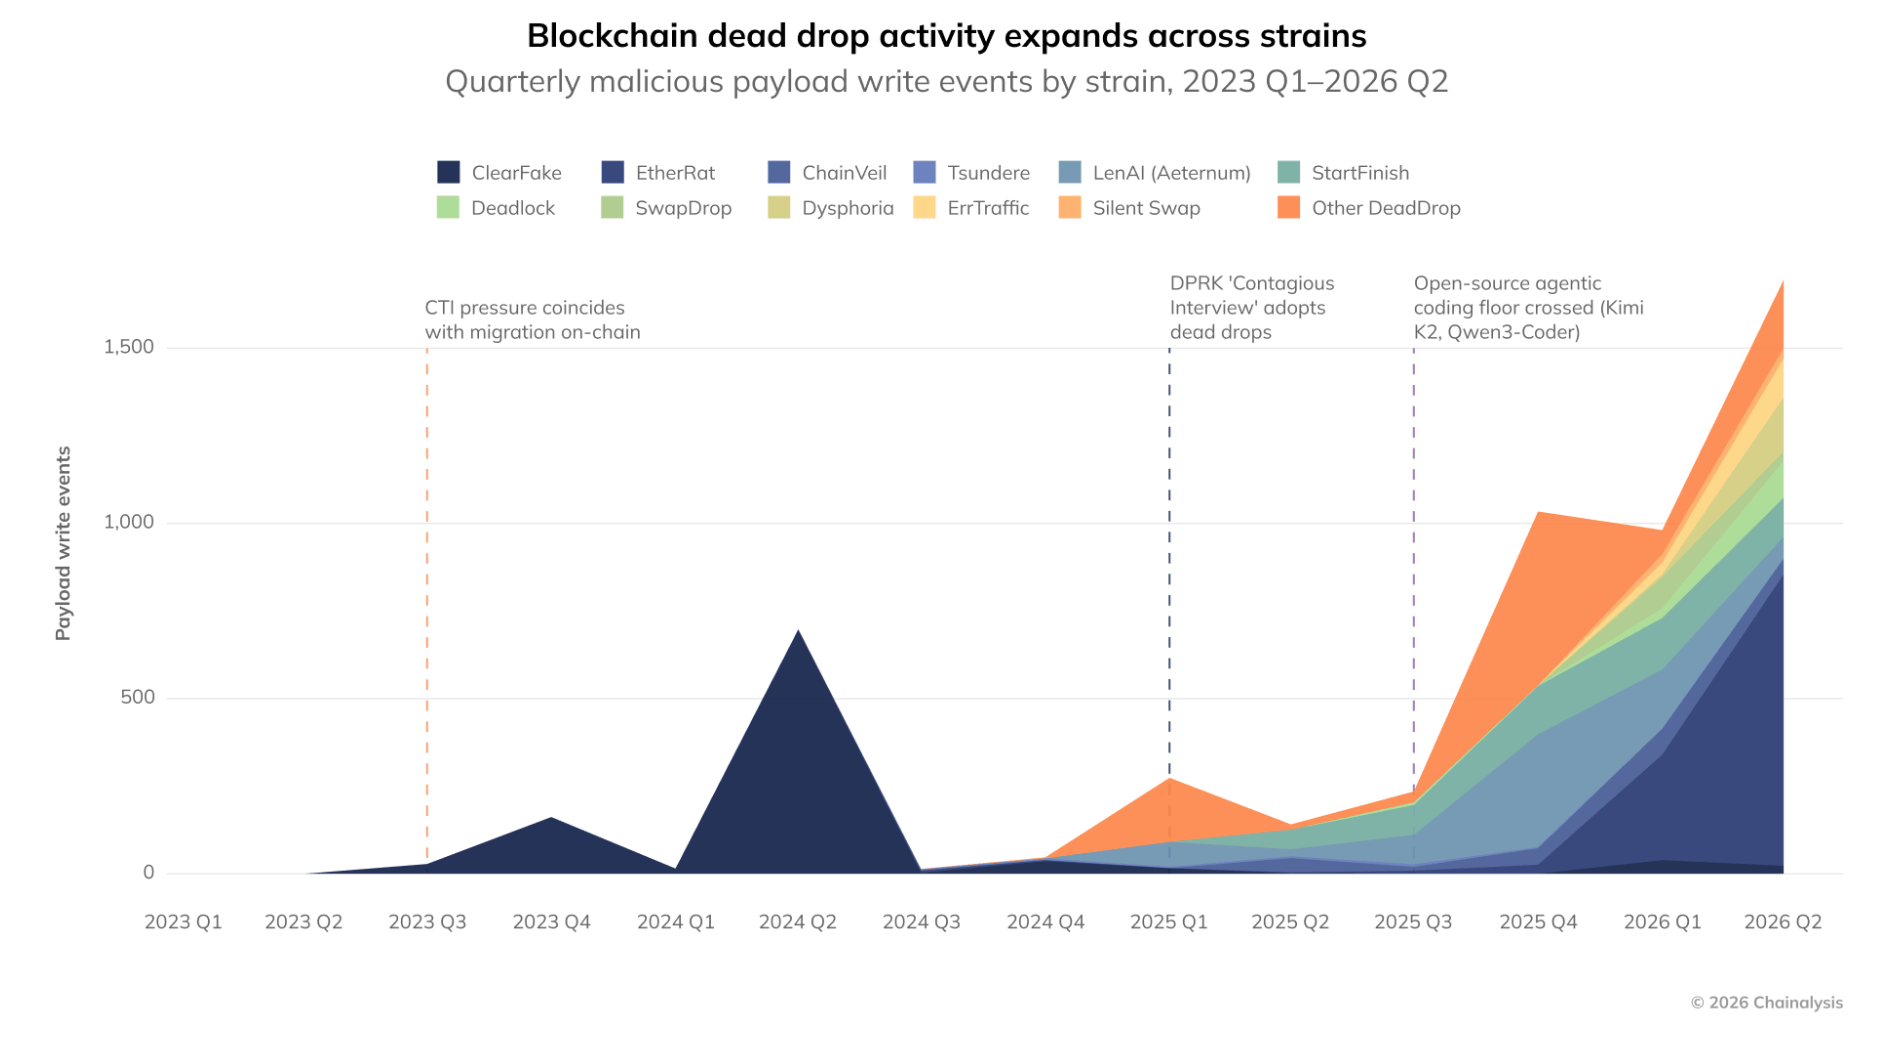
Chainalysis tvrdi da je broj ovakvih aktivnosti eksplodirao nakon pojave moćnih open-source AI alata za programiranje.
Prema njihovoj analizi, broj zabilježenih zlonamjernih zapisa na blockchainima povećao se s prosječno 2,06 na 11,1 dnevno, što predstavlja porast od čak 440 posto u manje od godinu dana.
Istraživači smatraju da su novi open-weight kineski LLM modeli dodatno spustili tehničku prepreku. Ono što je prije zahtijevalo značajno znanje o cyber sigurnosti i kriptovalutama sada mogu izvesti i manje iskusni napadači uz pomoć AI alata.
Chainalysis trenutno prati ovu aktivnost na pet velikih blockchain mreža i povezuje je s više od deset različitih vrsta malwarea.
Tehnika nije nova. Prvi primjeri korištenja blockchaina za C2 komunikaciju pojavili su se još 2013. godine, kada je varijanta botneta Necurs koristila Namecoin za pohranu C2 domena.
No BDD je posljednjih godina postao znatno sofisticiraniji. Jedan od poznatih primjera je EtherHiding, tehnika u kojoj napadači koriste pametne ugovore za pohranu podataka potrebnih malwareu.
Prema Chainalysisu, početkom su gotovo svu aktivnost činili obični cyberkriminalci, ali su se od 2024. počele pojavljivati i skupine povezane s državnim akterima.
Do drugog tromjesečja 2026. takve su skupine, prema analizi Chainalysisa, bile odgovorne za otprilike dvije trećine nove BDD aktivnosti u svakom tromjesečju i polovicu ukupne aktivnosti.
Jedan od najzanimljivijih slučajeva povezan je sa sjevernokorejskom skupinom UNC5342. Napadači su ciljali developere koji traže posao u kriptoindustriji, a malware su distribuirali koristeći podatke zapisane na blockchainu.
U novoj varijanti napada koriste TRON i Aptos kao rezervne kanale koji vode prema Binance Smart Chainu. Ako jedan blockchain ne odgovori, malware pokušava drugi. Oba zatim vode prema istoj lokaciji na BSC-u, gdje se nalaze šifrirane upute za malware.
Napadači mogu promijeniti C2 server objavljivanjem nove blockchain transakcije, nakon čega već zaražena računala automatski preuzimaju novu konfiguraciju.
Chainalysis je identificirao i kampanju za koju istraživači sumnjaju da je povezana s iranskim Ministarstvom obavještajnih poslova.
U ovom slučaju napadači koriste Bitcoinov OP_RETURN za spremanje kodiranih podataka o C2 infrastrukturi. Zaraženi malware zna koje transakcije treba pronaći, dekodira podatke i dobiva aktualnu adresu napadačkog servera.
Napadači pritom mogu redovito mijenjati infrastrukturu bez promjene samog malwarea, dovoljno je objaviti novu Bitcoin transakciju.
Postoji i zanimljiv paradoks. Blockchain je privlačan napadačima upravo zato što ga je teško ukloniti, ali zbog toga njihove aktivnosti istodobno ostavljaju trajan i javno vidljiv trag.
Umjesto blokiranja blockchain prometa, što bi moglo onemogućiti i legitimne kripto aplikacije, sigurnosni stručnjaci mogu pratiti transakcije, walletove i pametne ugovore kako bi povezali različite napade s istim operatorima.
Tako blockchain, koji hakerima omogućuje da svoju infrastrukturu učine otpornijom na gašenje, može postati i njihov vlastiti trag koji istražitelji mogu pratiti.